
C2PA erklärt: Wie Content Credentials Herkunft beweisbar machen und wo der Standard endet
 Alexander Holz
18. September 2026 (aktualisiert)
C2PA ist ein offener technischer Standard, der die Herkunft digitaler Inhalte überprüfbar macht: Content Credentials dokumentieren direkt in der Datei, wer einen Inhalt erstellt hat und ob KI im Spiel war. Je leichter sich Inhalte mit generativer KI erzeugen und verändern lassen, desto weniger taugt der Augenschein zur Echtheitsprüfung. Wir zeigen, wie C2PA funktioniert, wie Plattformen Content Credentials anzeigen, wo der Standard endet und warum er für die KI-Kennzeichnung nach dem AI Act, der KI-Verordnung der EU, eine Schicht von mehreren ist.
Was ist C2PA?
C2PA steht für Coalition for Content Provenance and Authenticity: ein Standardisierungsgremium unter dem Dach der Linux Foundation, das den gleichnamigen offenen Standard für digitale Provenienz entwickelt. Provenienz meint dabei dasselbe wie im Kunsthandel: die dokumentierte Herkunfts- und Bearbeitungsgeschichte eines Werks.
Das Ergebnis des Standards sind Content Credentials: kryptografisch signierte Herkunftsangaben, die in Bild-, Video-, Audio- und Dokumentdateien eingebettet werden. Sie beantworten drei Fragen, die sich heute bei fast jedem Inhalt stellen: wer ihn erstellt hat, ob KI beteiligt war und was seither verändert wurde. Die aktuelle Spezifikation, Version 2.4 (April 2026), deckt gängige Formate ab, von JPEG und PNG über MP4 und Livestreams bis zu MP3, PDF und Office-Dateien.
Für die Einordnung ist zweierlei wichtig. C2PA ist kein Produkt und kein Anbieter; die Spezifikation ist frei verfügbar, jeder kann sie implementieren. Und der Standard hat die breiteste Unterstützung der Branche, flächendeckend etabliert ist er noch nicht. Kurz gesagt definiert C2PA die gemeinsame Sprache, in der Herkunftsangaben eines digitalen Medieninhalts geschrieben und geprüft werden.
Wer steht hinter C2PA?
Die C2PA wurde 2021 von Adobe, Arm, BBC, Intel, Microsoft und Truepic gegründet und zählt nach eigenen Angaben mehr als 300 Organisationen, Institutionen und Einzelpersonen (Stand 2025). Im Steuerungsgremium sitzen heute unter anderem Adobe, Amazon, Google, Meta, Microsoft, OpenAI und Sony. Zudem durchläuft die Spezifikation derzeit das Normungsverfahren der ISO: Sie soll als internationale Norm ISO 22144 („Authenticity of information — Content credentials“) erscheinen; veröffentlicht ist sie noch nicht (Stand September 2026). Als Norm könnten sich Behörden und Unternehmen in Ausschreibungen und Verträgen formal auf sie beziehen.
Diese Breite hat einen praktischen Grund. Herkunftsangaben nützen nur, wenn die gesamte Kette mitspielt: das Gerät, das den Inhalt erzeugt, die Software, die ihn bearbeitet, und die Plattform, die ihn ausspielt. Deshalb sitzen im Konsortium Kamerahersteller neben KI-Anbietern, Nachrichtenhäusern und Plattformbetreibern. In der Praxis signieren Kameras mehrerer Hersteller Fotos bereits bei der Aufnahme, Bearbeitungsprogramme schreiben die Historie fort, und Plattformen werten Content Credentials aus, jede auf ihre Weise: LinkedIn zeigt am Bild ein „CR“-Symbol, hinter dem Werkzeug, Signatur und KI-Anteil stehen; YouTube blendet einen abgeleiteten Hinweis wie „Captured with a camera“ oder „Made with AI“ in die Videobeschreibung ein; TikTok kennzeichnet damit seit 2024 automatisch KI-Inhalte aus anderen Werkzeugen.
Diese Hinweise setzen die Plattformen aus eigenem Antrieb; Ihre eigene Offenlegung als Betreiber ersetzen sie nicht (Plattform-Label und gesetzliche Pflicht).
Seit Juni 2025 betreibt die C2PA ein Konformitätsprogramm: eine unabhängige Prüfung, ob ein Produkt den Standard korrekt und mit definierten Sicherheitsanforderungen umsetzt. Die öffentliche Liste konformer Produkte wächst schnell und führt Anfang September 2026 rund 190 Einträge von gut 100 Unternehmen (eigene Zählung, Stand 1. September 2026).
Wie funktioniert C2PA?
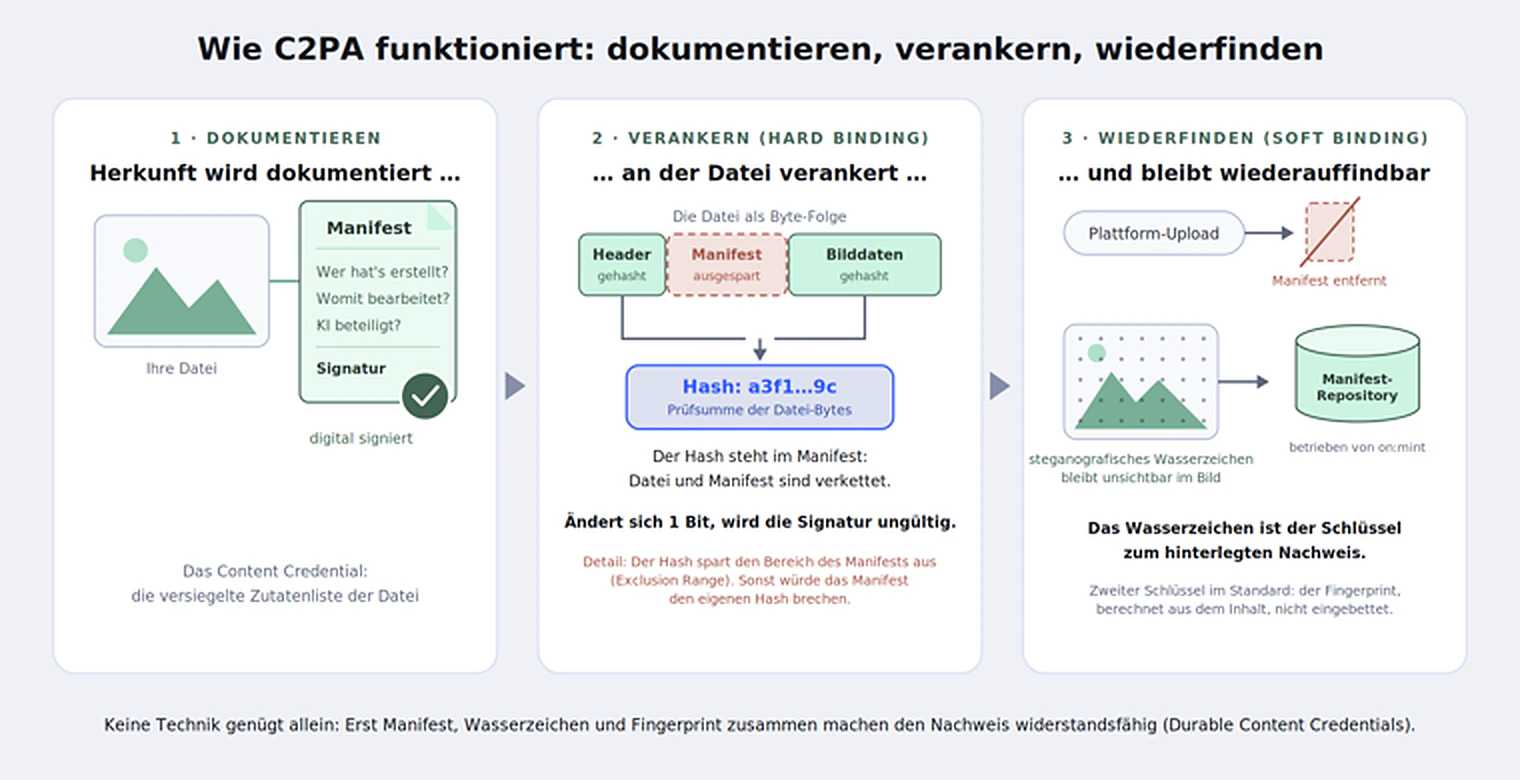
C2PA hängt jeder Datei ein digital signiertes Herkunftsdokument an, das Manifest, und verankert es kryptografisch am exakten Dateiinhalt. Für den Fall, dass diese Verankerung unterwegs verloren geht, sieht der Standard Wasserzeichen und Fingerprints als Wiederauffindungsschlüssel vor.
Das Manifest: die versiegelte Zutatenliste
Content Credentials funktionieren wie die Zutatenliste eines Produkts, ergänzt um ein Änderungsprotokoll. Technisch besteht das zugrunde liegende Dokument, das Manifest, aus drei Bausteinen. Assertions sind die einzelnen Aussagen: erstellt zu diesem Zeitpunkt, mit dieser Software, mit oder ohne KI. Der Claim bündelt diese Aussagen und ordnet sie dem Aussteller zu. Die Claim Signature versiegelt das Ganze mit einer digitalen Signatur.
Die Signatur beruht auf X.509-Zertifikaten, derselben seit Jahrzehnten bewährten Technik, die auch hinter dem Schloss-Symbol im Browser und hinter PDF-Signaturen steht. Wer als vertrauenswürdiger Aussteller gilt, regelt die C2PA Trust List, ein öffentliches Verzeichnis geprüfter Zertifizierungsstellen. Prüfwerkzeuge wie verify.contentauthenticity.org unterscheiden entsprechend drei Zustände: „valid“ (Signatur intakt), „trusted“ (Signaturkette endet bei einer Zertifizierungsstelle auf der Trust List) und „keine Content Credentials gefunden“ (kein konformes Werkzeug oder unterwegs entfernt). Wie Sie ein Prüfergebnis lesen: Content Credentials prüfen und verstehen.
Hard Binding: die Verankerung am Dateiinhalt
Damit sich ein Manifest nicht von einer Datei auf eine andere übertragen lässt, verankert es der Standard am Inhalt selbst. Dazu dient ein Hash: eine Prüfsumme, die sich aus den exakten Bytes der gehashten Dateibereiche berechnet. Ändert sich dort auch nur ein Bit, ändert sich der Hash, und die Signatur wird ungültig. Diese Pflichtverankerung heißt Hard Binding. Ein Detail zeigt, wie das funktioniert: Der Hash spart den Speicherbereich des Manifests selbst aus (Exclusion Range); sonst würde das Einbetten des Manifests die eigene Prüfsumme ungültig machen. Was in einem solchen ausgesparten Bereich liegt, schützt die Signatur nicht; eine unabhängige Sicherheitsanalyse der University of Maryland, Baltimore County (2026) zeigte das an Ortsdaten, die ein Prüfwerkzeug nach ihrer Änderung ohne Warnung anzeigte.
Das ist Stärke und Bruchstelle zugleich. Manipulation an den signierten Teilen hinterlässt zwingend Spuren. Aber auch harmlose Eingriffe wie die automatische Neukomprimierung beim Plattform-Upload verändern die Bytes und kappen die Verbindung zwischen Datei und Manifest.
Durable Content Credentials: Wasserzeichen und Fingerprints
Genau dafür definiert der Standard Soft Bindings, zwei Wiederauffindungsmechanismen. Ein unsichtbares Wasserzeichen wird per Steganografie in den Inhalt selbst eingebettet, also in die Pixel oder das Audiosignal statt in die Metadaten. Es trägt wenig Daten, übersteht dafür Kompression und Formatwechsel und dient als Schlüssel, um das zugehörige Manifest in einem Manifest-Repository wiederzufinden, einer Datenbank hinterlegter Herkunftsdokumente. Solche Repositories liegen bei einzelnen Diensten, nicht bei der C2PA selbst; on:mint betreibt ein eigenes für die Inhalte seiner Kunden. Der Standard legt nur die einheitliche Abfrageschnittstelle fest, die Soft Binding Resolution API. Der Fingerprint kommt ohne Eingriff in die Datei aus: Er wird aus den Inhaltsmerkmalen berechnet, ähnlich wie eine Musikerkennungs-App einen Song an wenigen Sekunden erkennt, und liefert Näherungstreffer, die manuell geprüft werden sollten.
Ein Content Credential, das über solche Soft Bindings auffindbar bleibt, nennt der Standard Durable Content Credential. Die C2PA hält selbst fest: Keine der Techniken genügt allein, erst ihre Kombination macht Herkunftsangaben widerstandsfähig. Warum ein Wasserzeichen überlebt, was Metadaten nicht überleben: KI-Wasserzeichen: was bleibt, wenn die Metadaten verschwinden.
KI-Kennzeichnung: präzise und maschinenlesbar
Für KI-Inhalte definiert der Standard eindeutige Signale. Das Feld digitalSourceType klassifiziert nach einem kontrollierten Vokabular des Nachrichten-Standardisierungsgremiums IPTC, ob ein Inhalt vollständig KI-generiert, KI-verändert oder von Menschenhand bearbeitet wurde. Eine eigene Assertion, c2pa.ai-disclosure, ergänzt Angaben zum verwendeten Modell und zum Grad menschlicher Aufsicht. Über Regions of Interest lassen sich KI-Eingriffe exakt verorten: eine veränderte Bildregion in Pixelkoordinaten, KI-geschriebene Absätze in einem PDF oder eine ersetzte Tonspur zwischen Sekunde 68 und 72.
Der AI Act verlangt dabei weniger, als ein Content Credential leisten kann: Anbieter generativer KI-Systeme müssen ihre Ausgaben maschinenlesbar markieren (Art. 50 Abs. 2 AI Act); die Leitlinien der EU-Kommission zu den Transparenzpflichten vom Juli 2026, an denen sich die Aufsichtsbehörden orientieren, lassen dafür eine einzelne Technik oder eine Kombination zu, nennen kryptografische Herkunftsverfahren als Beispiel und fordern keine vollständige Herkunftskette. Damit liefert C2PA das, was ein sichtbares KI-Label allein nicht kann: eine Kennzeichnung, die Maschinen automatisiert auswerten und Prüfer verifizieren können.
Was sind die Stärken von C2PA?
C2PA macht Herkunftsangaben interoperabel, überprüfbar und maschinenlesbar, auf Basis etablierter kryptografischer Verfahren. Vier Eigenschaften tragen den Standard:
- Offenheit: Die Spezifikation ist frei implementierbar. Es entsteht eine einheitliche Sprache für Herkunft statt einer Insellösung je Plattform.
- Manipulationsnachweis: Jede nachträgliche Veränderung der signierten Teile macht die Signatur ungültig. Herkunftsangaben lassen sich prüfen, ohne dem Absender glauben zu müssen.
- Maschinenlesbarkeit: Plattformen, Suchmaschinen und KI-Systeme können Herkunft automatisiert auswerten.
- Gelebte Governance: Trust List und Konformitätsprogramm machen Vertrauen prüfbar, und Zertifikate sind widerrufbar: Als 2025 eine Schwachstelle in der Kamerasoftware eines Herstellers das Signieren fremder Bilder erlaubte, setzte er seinen Signaturdienst aus und erklärte die ausgestellten Zertifikate für ungültig.
Insgesamt verschiebt C2PA die Beweislast: Wer Herkunft behauptet, kann sie belegen.
Wo liegen die Grenzen von C2PA?
C2PA beweist, wer wann was signiert hat, nicht aber, ob ein Inhalt der Wahrheit entspricht; und die Kette funktioniert nur dort, wo jedes Glied den Standard unterstützt.
Kein Wahrheitsurteil. Die C2PA formuliert es in einem Erklärpapier vom September 2025 selbst: Content Credentials bewerten nicht, ob Herkunftsangaben stimmen, sondern nur, ob sie unverändert und von einem vertrauenswürdigen Aussteller signiert sind. Wer Falsches signiert, erzeugt sauber signierte Falschangaben. Der Wert eines Manifests hängt deshalb an der Identität und Sorgfalt dessen, der es ausstellt.
Metadaten sind flüchtig. Ein Screenshot oder die Neukomprimierung beim Upload genügt, und das eingebettete Manifest ist weg. Soft Bindings mildern das Problem, lösen es aber nicht vollständig: Wasserzeichen lassen sich gezielt angreifen, Fingerprints liefern nur Näherungstreffer.
Fehlende Credentials beweisen nichts. Der Standard ist als Opt-in konzipiert. Solange nur ein Teil der Inhalte Credentials trägt, ist ihre Abwesenheit kein Fälschungsindiz.
Lückenhafte Ketten. Ein einziges nicht kompatibles Werkzeug in der Bearbeitungskette unterbricht die Historie. Die C2PA räumt ein, dass Provenienz nicht immer vollständig ist; nicht zertifizierte Implementierungen können zudem untereinander inkompatibel sein.
C2PA ist auch kein Deepfake-Detektor und will keiner sein; der Standard versteht sich als Ergänzung zu Medienkompetenz und Faktenprüfung (Deepfake-Erkennung und ihre Grenzen). Und selbst ein intaktes Content Credential ist für die KI-Kennzeichnung nur eine von mindestens zwei Schichten, die der Code of Practice on Transparency of AI-Generated Content, der Praxisleitfaden der EU zu den Transparenzpflichten, von den Anbietern generativer KI verlangt, die ihn unterzeichnet haben. C2PA liefert das Format für belastbare Herkunft; Vertrauen und Persistenz muss der Betrieb beisteuern.
Wie ergänzt on:mint den C2PA-Standard?
on:mint baut auf dem C2PA-Standard auf und setzt an seinen offenen Flanken an: geprüfte Identität, Persistenz des Nachweises, belegbare Kennzeichnung und Prüfbarkeit auch ohne Credentials. Der Standard wird ergänzt und veredelt, nie ersetzt.
Geprüfte Identität. on:mint signiert Kundeninhalte mit dem Zertifikat einer Zertifizierungsstelle, die auf der C2PA Trust List steht (der Liste der Zertifikatsaussteller, denen der Standard vertraut); Voraussetzung dafür ist eine Unternehmensprüfung (KYB) durch diese Stelle. Der Kunde wird als Ersteller benannt; on:mint bezeugt die Angaben, vergleichbar einem Notar, der eine Erklärung beglaubigt. Plattformen, die den C2PA-Standard unterstützen, lesen den digitalen Pass aus und zeigen, wer die Angaben signiert hat.
Der Nachweis reist im Asset. Als Soft Binding im Sinne des Standards nutzt on:mint ein steganografisches Wasserzeichen, unsichtbar eingebettet in den Inhalt selbst: Streift eine Plattform die Metadaten ab, bleibt der Schlüssel zur Dokumentation im Bild. Den Hash der Dokumentation verankert on:mint mit Zeitstempel in einem öffentlich nachprüfbaren, nur anfügbaren Register (Ledger); so bleibt belegbar, dass ein Nachweis zu diesem Zeitpunkt in dieser Form existierte.
Kennzeichnung, die sich belegen lässt. Der AI Act verlangt zweierlei: Anbieter generativer KI-Systeme (untechnisch: deren Hersteller) markieren Ausgaben maschinenlesbar (Art. 50 Abs. 2 AI Act); Betreiber, also wer ein KI-System in eigener Verantwortung nutzt und den Inhalt beruflich einsetzt, legen Deepfakes sichtbar offen (Art. 50 Abs. 4 AI Act), seit dem 2. August 2026 ohne Übergangsfrist (Wer muss KI-Bilder kennzeichnen?). Ein sichtbares Label allein hinterlässt keinen Beleg; on:mint dokumentiert deshalb den Kennzeichnungsakt selbst: Dass gekennzeichnet wurde, steht samt Zeitpunkt in den Content Credentials, gegen unbemerkte Veränderungen abgesichert, und bleibt bestehen, wenn das Label später entfernt wird. Das zählt, denn die Wettbewerbszentrale, eine Selbstkontrollinstitution der Wirtschaft, nimmt seit Juli 2026 Beschwerden zu mangelhafter KI-Kennzeichnung entgegen; wer den eigenen Kennzeichnungsakt belegen kann, hat dann die Beweise zur Hand.
Prüfen, was ohne Credentials kommt. on:mint Verify ist eine kostenlose Browser-Erweiterung für Chrome: Sie prüft per Rechtsklick jedes Bild im Netz auf Content Credentials, on:mint-Herkunftsnachweise und KI-Kennzeichnung. Eine ergänzende Deepfake-Erkennung schätzt den KI-Anteil eines Inhalts und liefert ein unterstützendes Indiz, wo der Standard schweigt.
Fazit: C2PA macht Herkunft beweisbar, aber nicht von selbst
C2PA ist die bislang tragfähigste gemeinsame Sprache für digitale Herkunft. Ein Content Credential belegt aber nur, wer signiert hat und dass die signierten Teile seither unverändert sind; es geht beim Upload oft verloren, und sein Fehlen beweist nichts. Für die KI-Kennzeichnung nach dem AI Act ist C2PA deshalb eine Schicht von mehreren: Die EU-Kommission verlangt von Anbietern eine Gesamtlösung, die alle Anforderungen zusammen erfüllt; der Praxisleitfaden setzt das für seine Unterzeichner mit mindestens zwei Schichten um, signierten, zeitgestempelten Metadaten (in der Praxis nach C2PA) und einem unsichtbaren Wasserzeichen. Betreiber legen seit dem 2. August 2026 ohne Übergangsfrist sichtbar offen (Art. 50 Abs. 4 AI Act); die Markierung der Anbieter ersetzt das nicht, weil das Label ohne technische Hilfsmittel wahrnehmbar sein muss (Ab wann gilt die KI-Kennzeichnungspflicht?). Für Ihre Praxis heißt das: C2PA-Metadaten nutzen, ein Wasserzeichen als zweite Schicht ergänzen und den Kennzeichnungsakt dokumentieren, damit er sich später belegen lässt. Die Spezifikation definiert das Format, der Betrieb erzeugt das Vertrauen. Alle Beiträge der Serie: Überblick zur KI-Kennzeichnungspflicht.
Diesen Betrieb übernimmt mintys, die KI-Kennzeichnungsapp von on:mint: sichtbares Label im Bild; dieselbe Kennzeichnung maschinenlesbar nach C2PA in der Datei; unsichtbares Wasserzeichen in den Bildpunkten, das Zuschnitt, Kompression und erneutes Hochladen übersteht, also die übliche Bearbeitung; und der Eintrag, wann und von wem gekennzeichnet wurde. So trägt jedes Bild seinen digitalen Pass, auch in ganzen Bild- und Videoserien. Wie mintys im Einzelnen arbeitet: KI-Kennzeichnung mit mintys.
on:mint hat den Code of Practice on Transparency of AI-Generated Content unterzeichnet und kennzeichnet nach dessen Verfahren. Die EU-Kommission hat den Code im Juli 2026 als angemessenes Instrument bestätigt, um die Kennzeichnungspflichten zu erfüllen; nach ihren Leitlinien ist er der bislang einzige EU-weit anerkannte praktische Rahmen, um die Einhaltung zu belegen. Wer mit mintys kennzeichnet, kennzeichnet im Einklang mit dem Code und kann mit weniger Auskunftsersuchen der Aufsicht rechnen: Zusätzliche Nachweise erwarten die Leitlinien vor allem von Unternehmen, die ihre Kennzeichnung nicht an einem anerkannten Kodex ausrichten.
Zum Kostenrisiko: Der AI Act sieht für Verstöße gegen die Kennzeichnungspflicht Geldbußen von bis zu 15 Millionen Euro oder, bei Unternehmen, bis zu 3 Prozent des weltweiten Jahresumsatzes vor, je nachdem, welcher Betrag höher ist. Für kleine und mittlere Unternehmen gilt der jeweils niedrigere Betrag. Dazu kommt die Abmahnung: Die Wettbewerbszentrale wertet Verstöße gegen den AI Act als unlauteren Wettbewerb und hat im Juli 2026 eine Beschwerdestelle für KI-Fälle eingerichtet, ausdrücklich auch für fehlende oder falsche Kennzeichnung KI-generierter Werbung. Mit Abmahnungen, also Unterlassungsaufforderungen samt Kostennote, ist deshalb zu rechnen. Was ein Verstoß im Einzelnen kostet: Was ein Verstoß kostet.
Drei Wege im Vergleich. Gegenüber dem Betrachter zählt allein das sichtbare Label; der Nachweis zählt, wenn Dritte Ihr Bild ohne Label weiterverbreiten oder jemand bestreitet, dass es gekennzeichnet war:
| Nur sichtbares Label | Nur Markierung des KI-Tools | mintys by on:mint | |
|---|---|---|---|
| Sichtbares Label im Bild, für den Betrachter ohne Werkzeug erkennbar (Ihre Pflicht als Betreiber, Art. 50 Abs. 4 AI Act) | Erfüllt | Fehlt | Erfüllt |
| Label nach den Vorgaben des Code of Practice: EU-Icon mit Klartext, im Bild, an fester Stelle | Je nach Umsetzung | Fehlt | Erfüllt |
| Kennzeichnung auch maschinenlesbar in der Datei, sodass Plattformen und Prüfprogramme sie erkennen | Fehlt | ErfülltSolange die Metadaten erhalten bleiben. | ErfülltAls Content Credential nach C2PA. |
| Nachweis je Bild, dass und wann gekennzeichnet wurde, auch wenn Label oder Metadaten unterwegs verloren gehen | Fehlt | Fehlt | ErfülltWasserzeichen im Bild, Pass in der Datei, Eintrag in mintys. |
Mit mintys erfüllen Sie Ihre Kennzeichnungspflicht nach dem AI Act ganz einfach in einem Durchgang: Label ins Bild, Content Credential in die Datei, Wasserzeichen in die Bildpunkte, Nachweis inklusive. Sichtbar kennzeichnen nach Art. 50 AI Act: Jetzt KI-Bilder kennzeichnen. Für echte Aufnahmen und andere Originale: Content Credentials von on:mint.