
Content Credentials: Wie digitale Inhalte ihre Herkunft beweisen und warum das seit dem 2. August 2026 zählt
 Alexander Holz
Content Credentials nach dem offenen C2PA-Standard dienen als verlässlicher Herkunftsnachweis für Ihre Medien. Als digitaler Begleitpass verknüpfen sie sichtbare KI-Labels mit maschinenlesbaren Metadaten zu einer fälschungssicheren Dokumentation. Welche Asset-Informationen enthalten sind, lässt sich dabei granular steuern, für maximale Transparenz und eine eindeutige Zuordnung. So halten Sie die seit dem 2. August 2026 geltenden Transparenzpflichten des AI Act mühelos ein, setzen eigene Kennzeichnungsstandards im Unternehmen um und heben Ihre Inhalte klar von ungekennzeichneten Medien sowie billigem „AI Slop“ ab. Erfahren Sie, wie die Technologie funktioniert und wie Sie bei on:mint mit nur einem Upload vollständige Nachweisbarkeit schaffen.
Was sind Content Credentials?
Ein Content Credential ist ein kryptografisch signierter Herkunftsnachweis nach dem offenen C2PA-Standard. Es dokumentiert, wer einen digitalen Inhalt erstellt hat und was danach damit passiert ist.
Ein solcher Nachweis funktioniert wie ein digitaler Pass: Er reist direkt mit dem Asset mit und lässt sich nicht unbemerkt verändern. Bei on:mint entstehen Content Credentials ganz automatisch aus einem einzigen Upload.
Warum die Herkunft digitaler Inhalte plötzlich zählt
Märkte funktionieren nur, solange Qualität erkennbar bleibt. Der Ökonom George Akerlof hat in den Siebzigerjahren gezeigt, was sonst passiert. Auf einem Gebrauchtwagenmarkt, auf dem Käufer gute Wagen nicht von versteckten Mängelexemplaren („Lemons“) unterscheiden können, läuft der Verfall in vier Stufen ab:
- Die Qualität ist unsichtbar: Käufer können gute Wagen und Mängelexemplare nicht auseinanderhalten.
- Der Preis nivelliert sich: Käufer zahlen nur noch Durchschnittspreise.
- Die guten Anbieter gehen: Wer echte Qualität verkauft, zieht sich zurück.
- Der Markt kippt: Es bleiben nur noch Mängelexemplare übrig, das Preisniveau sinkt weiter, bis niemand mehr kauft.
Für diese Analyse asymmetrischer Information erhielt Akerlof 2001 den Wirtschaftsnobelpreis.
Derselbe Mechanismus erfasst seit dem Aufkommen generativer KI den Markt für digitale Inhalte. Generative KI produziert Bilder, Texte, Videos und Audio in beliebiger Menge, zunehmend ohne sichtbaren Unterschied zum handwerklich erstellten Original. Wer heute ein Foto oder eine Illustration sieht, kann die Entstehung nicht mehr am Ergebnis ablesen.
Wenn niemand beweisen kann, was echt ist, sinkt das Vertrauen in die Qualität und schließlich auch die Zahlungsbereitschaft für alles. Auch für das Werk, in dem Wochen an Arbeit stecken.
Wofür braucht es einen Herkunftsnachweis für digitale Inhalte? Original, KI-Produktion, Eigenanteil
Ein Herkunftsnachweis für digitale Inhalte ist für drei Kategorien relevant:
- Das Original ohne KI: Der handwerklich erstellte Inhalt, dessen Entstehung sich am Ergebnis nicht mehr ablesen lässt.
- Hochwertige KI-gestützte Produktion: Die Gegenüberstellung „echtes Original gegen KI-Massenware“ greift zu kurz, denn zwischen beiden wächst eine dritte Kategorie.
- Der menschliche Gestaltungsanteil an dieser Produktion: Konzept, Auswahl, Komposition und Nachbearbeitung, die in ein KI-gestütztes Werk einfließen.
Eine Medienagentur, die KI-Werkzeuge in ihre Pipeline integriert, steckt erhebliche Arbeit in Konzept, Auswahl, Komposition und Nachbearbeitung. Sie will belegen können, wie ihr Werk entstand.
Das hat eine rechtliche Dimension. Urheberrechtlich geschützt ist nur die persönliche geistige Schöpfung eines Menschen (§ 2 Abs. 2 UrhG). Rein maschinell erzeugte Inhalte bleiben ohne diesen Schutz. Wer Rechte an einem KI-gestützten Werk beansprucht, muss den eigenen Gestaltungsbeitrag lückenlos dokumentieren.
Warum wirkt ein Qualitätssignal nur, wenn man es nicht behaupten kann?
Aus einem Lemon-Markt, auf dem Käufer gute Ware nicht von Mängelexemplaren unterscheiden können, führt immer derselbe Weg heraus: glaubwürdige Qualitätssignale. Glaubwürdig ist ein Signal nur, wenn es sich nicht einfach behaupten lässt.
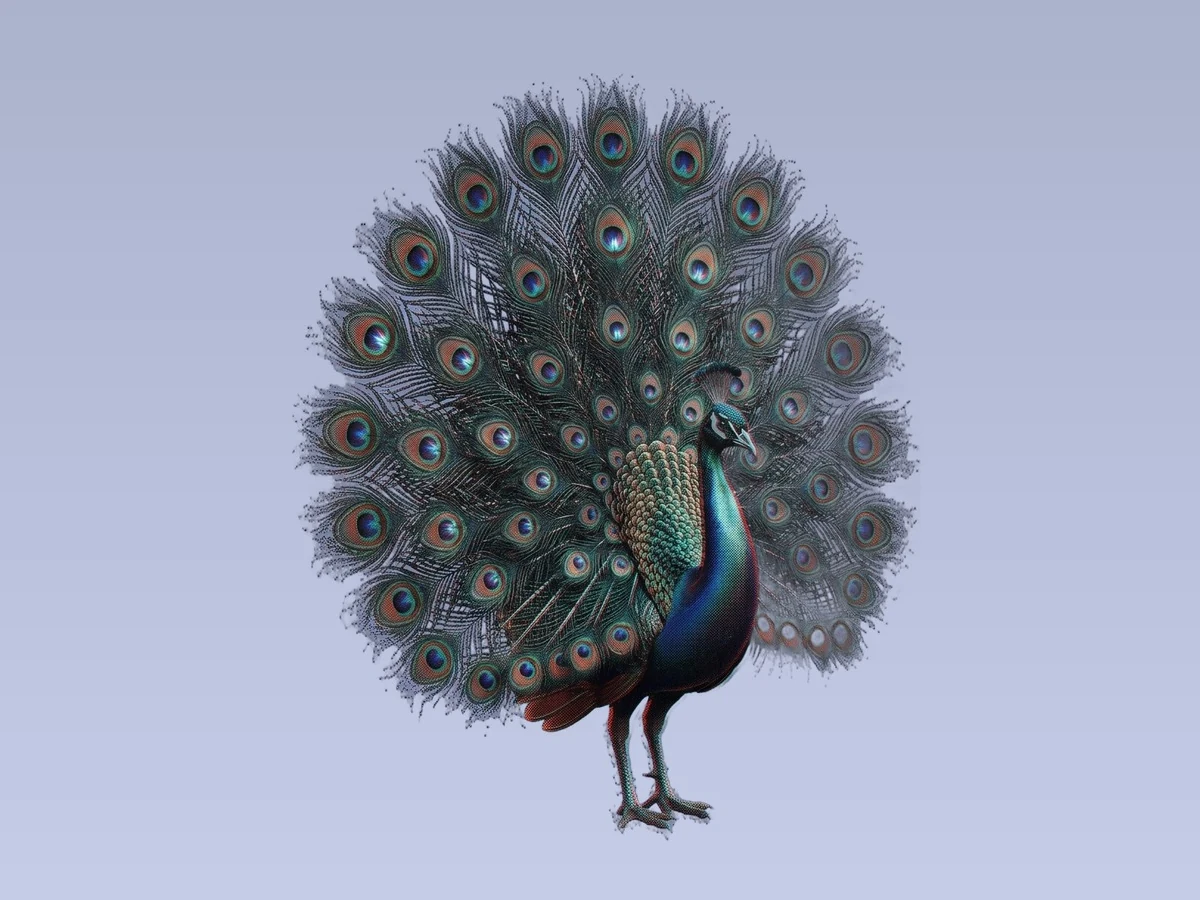
Das Prinzip zeigt der Pfau. Sein Rad kostet Energie und macht ihn für Raubtiere sichtbar. Ein schwaches Tier kann sich diesen Aufwand nicht leisten. Wer das Rad schlägt, beweist seine Stärke, statt sie zu behaupten.
Beim Lebensmittel übernehmen Zutatenliste und Nutri-Score diese Rolle. Der Käufer muss die Produktion nicht besichtigen, er liest, was drin ist und woher es kommt. Digitalen Inhalten fehlte ein solches Signal.
Content Credentials schließen die Lücke: ein maschinenlesbarer Ausweis, der am Asset hängt und seine Herkunft dokumentiert, für alle drei Kategorien. Was in der Natur die Kosten leisten, leistet hier die Kryptografie. Sie macht den Nachweis für jeden prüfbar und jede Manipulation daran sichtbar.
Art. 50 AI Act: Wer muss was bis wann kennzeichnen?
Seit dem 2. August 2026 gelten die Transparenzpflichten aus Art. 50 AI Act. Anbieter generativer KI-Systeme müssen ihre Ausgaben maschinenlesbar kennzeichnen, Betreiber müssen bei Deepfakes und bestimmten KI-Texten offenlegen, dass die Inhalte künstlich erzeugt oder manipuliert wurden.
Anbieter und Betreiber: zwei Rollen, zwei Pflichten
Art. 50 AI Act trennt zwei Rollen. Anbieter von KI-Systemen, die synthetische Audio-, Bild-, Video- oder Textinhalte erzeugen, stellen sicher, dass die Ausgaben in einem maschinenlesbaren Format gekennzeichnet und als künstlich erzeugt oder manipuliert erkennbar sind (Art. 50 Abs. 2 AI Act). Das schließt KI-Systeme mit allgemeinem Verwendungszweck ein.
Betreiber müssen offenlegen, dass ein Deepfake künstlich erzeugt oder manipuliert wurde. Dasselbe gilt für KI-generierte Texte, die veröffentlicht werden, um die Öffentlichkeit über Angelegenheiten von öffentlichem Interesse zu informieren (Art. 50 Abs. 4 AI Act). Diese Offenlegung muss für Menschen klar erkennbar sein, etwa durch ein sichtbares oder hörbares Label.
Welche Fristen gelten für die Kennzeichnungspflicht?
Die maschinenlesbare Kennzeichnungspflicht gilt seit dem 2. August 2026; Bestandssysteme müssen bis zum 2. Dezember 2026 nachziehen. Im Einzelnen unterscheiden sich die Fristen nach Rolle und danach, wann ein System auf den Markt kam:
- Neue generative KI-Systeme: maschinenlesbare Kennzeichnungspflicht ab dem 2. August 2026 (Art. 113 AI Act).
- Bestandssysteme: Anbieter, die ihr System vor dem 2. August in Verkehr gebracht haben, müssen die Pflicht bis zum 2. Dezember 2026 erfüllen. Diese Übergangsfrist hat der Ende Juli 2026 in Kraft getretene AI Omnibus (Verordnung (EU) 2026/1744) eingezogen: Er fügt dem AI Act den neuen Art. 111 Abs. 4 an, der in älteren Textfassungen des Gesetzes deshalb noch fehlt.
- Offenlegungspflichten der Betreiber: ab dem 2. August 2026, ohne Übergangsfrist.
Welches Kennzeichnungsverfahren erfüllt Art. 50 AI Act?
Für die Wahl der Werkzeuge ist die Rollentrennung entscheidend. Die Offenlegung durch Betreiber ist eine redaktionelle Aufgabe: ein wahrnehmbarer Hinweis am Inhalt, den die maschinenlesbare Markierung allein nicht ersetzt. Die maschinenlesbare Kennzeichnung wiederum ist eine technische Aufgabe, und sie muss halten, auch wenn ein Inhalt kopiert, komprimiert oder weitergereicht wird.
Ein Industriestandard dafür bildet sich gerade heraus. Vorgeschrieben ist keiner: Der AI Act nennt Wasserzeichen, Metadaten-Kennzeichnungen und kryptografische Herkunftsnachweise nur als Beispiele. Die breiteste Unterstützung hat bislang C2PA.
Steganografische Wasserzeichen, die unsichtbar auf Pixelebene sitzen, sind in der Standard-Toolchain bislang nicht vorgesehen. Gerade sie böten sich an, weil sie eine Kennzeichnung selbst dann noch erhalten, wenn Metadaten verloren gehen.
Die Leitlinien der Kommission vom Juli 2026 halten fest: Nach dem derzeitigen Stand der Technik erfüllt kein einzelnes Verfahren alle vier Anforderungen, die Art. 50 Abs. 2 AI Act an die Kennzeichnung stellt, nämlich wirksam, interoperabel, belastbar und zuverlässig zu sein. Der begleitende Code of Practice zieht die Konsequenz. Er verpflichtet seine Unterzeichner, mindestens zwei unterschiedliche Kennzeichnungsverfahren gleichzeitig einzusetzen, damit sich deren Schwächen gegenseitig ausgleichen.
on:mint ist diesem Code of Practice als Drittanbieter einer Kennzeichnungs- und Detektionslösung beigetreten. Der AI Act sieht solche Praxisleitfäden ausdrücklich vor: Die Kommission bewertet, ob deren Einhaltung geeignet ist, die Pflichten aus Art. 50 Abs. 2 und 4 AI Act zu erfüllen (Art. 50 Abs. 7 AI Act, neu gefasst durch den AI Omnibus).
Der Code lässt dabei zu, für die Kennzeichnung auf Lösungen Dritter zu setzen und deren Dokumentation für den eigenen Nachweis zu nutzen. Wer mit on:mint kennzeichnet, arbeitet entlang der Praktiken, zu denen sich on:mint verpflichtet hat. Die Letztverantwortung für die Erfüllung von Art. 50 Abs. 2 AI Act bleibt beim Anbieter des KI-Systems.
Und die Betreiber? Für sie ist die technische Ebene keine Pflicht, wohl aber eine Chance. Ein sichtbares Label kann jeder von Hand auflegen, es beweist allein nichts. Wer seine Kennzeichnung zusätzlich über den C2PA-Standard am Asset verankert, kann jederzeit belegen, dass er korrekt gekennzeichnet hat. So werden Content Credentials zur Dokumentation jedes digitalen Assets, ob KI-generiert oder nicht.
Wo endet die KI-Kennzeichnungspflicht? Drei Lücken im AI Act
Die Kennzeichnungspflicht des AI Act erfasst nicht jeden täuschend echten Inhalt. Drei Lücken bleiben, und sie erklären, warum Transparenz eine zweite Ebene braucht:
- Nur KI-Systeme im Sinne des AI Act: Die Pflichten knüpfen an den KI-Systembegriff des Gesetzes an (Art. 3 Nr. 1 AI Act). Täuschend echte Manipulationen mit rein regelbasierter Software fallen nicht darunter.
- Private Nutzung ausgenommen: Die Offenlegungspflicht trifft Betreiber nicht bei rein persönlicher, nicht-beruflicher Nutzung (Art. 2 Abs. 10 AI Act). Die Leitlinien nennen als Beispiel ausdrücklich Deepfakes, die Privatpersonen in sozialen Medien verbreiten. Die maschinenlesbare Kennzeichnung durch den Anbieter bleibt, das wahrnehmbare Label fehlt.
- Ausnahmen im Gesetz: Bei offensichtlich künstlerischen, kreativen, satirischen oder fiktionalen Werken ist die Offenlegung abgeschwächt: Sie muss so erfolgen, dass sie die Darstellung oder den Genuss des Werks nicht beeinträchtigt. KI-Texte sind ganz ausgenommen, wenn sie eine menschliche Überprüfung oder redaktionelle Kontrolle durchlaufen haben. Voraussetzung ist, dass jemand die redaktionelle Verantwortung dafür trägt (Art. 50 Abs. 4 AI Act).
Wer einen unmarkierten Inhalt sieht, kann daraus also nichts Verbindliches schließen. Er kann authentisch sein oder nur rechtmäßig unmarkiert. Die Kennzeichnungspflicht allein wird Deepfakes deshalb kaum einhegen.
Vertrauen in digitale Inhalte braucht eine zweite, komplementäre Ebene: die Zertifizierung authentischer Assets, KI-gestützte Arbeit ausdrücklich eingeschlossen. on:mint kennzeichnet das Künstliche und zertifiziert das Authentische.
Damit dreht sich die Logik. Was bisher ein Qualitätssignal für Vorausdenkende war, wird für einen Teil des Marktes zur Rechtspflicht und für alle anderen zum Maßstab, an dem Inhalte gemessen werden. Bleibt die Frage, wie ein Herkunftsnachweis technisch funktioniert, ohne dass Kreative zu Kryptografen werden müssen.
Was ist C2PA?
C2PA (Coalition for Content Provenance and Authenticity) ist der offene Industriestandard für die Dokumentation von Herkunft und Bearbeitungshistorie digitaler Inhalte, getragen unter anderem von Adobe, Microsoft, Google, BBC, Sony und OpenAI. Der Standard definiert, wie Herkunftsinformationen kryptografisch signiert und mit einer Datei verknüpft werden. Nach außen heißt das Content Credentials: der Name, unter dem Plattformen und Werkzeuge die Herkunftsdaten anzeigen.
Dahinter steht ein Perspektivwechsel. Die Erkennung künstlicher Inhalte ist ein Wettrüsten zwischen Detektoren und Generatoren, und jede Modellgeneration verschiebt die Grenze aufs Neue. C2PA setzt vor der Fälschung an: Der Inhalt bringt seinen Entstehungsnachweis selbst mit, kryptografisch signiert und von jedem prüfbar. Nicht erkennen, sondern beweisen.
Was ist ein C2PA-Manifest?
Ein C2PA-Manifest ist der signierte Datensatz, in dem die Herkunftsinformationen stecken. Es wird direkt in die Datei eingebettet und besteht aus drei Bausteinen.
Assertions sind die einzelnen Aussagen über den Inhalt: Werkzeug, Zeitpunkt, KI-Einsatz, Bearbeitungsschritte. Auch die Entstehungsart, etwa „mit Kamera aufgenommen“ oder „vollständig KI-generiert“, steht als standardisierte Angabe darin.
Der Claim bündelt diese Aussagen und bindet sie über einen kryptografischen Hash an die konkrete Datei. Das ist die Hard Binding: eine Prüfsumme, die sich schon bei einem einzigen veränderten Pixel komplett ändert. Dieses Manifest gehört nachweisbar zu exakt dieser Datei.
Die Claim Signature ist die digitale Unterschrift darunter, geleistet mit einem X.509-Zertifikat, wie man es von verschlüsselten Webseiten kennt. Wer das Manifest liest, sieht, was behauptet wird und wer es behauptet. Und dass seit der Signatur nichts verändert wurde.
In der Praxis zeigt ein Prüfwerkzeug ein C2PA-Manifest ungefähr so an:
| Feld | Beispielinhalt |
|---|---|
| Aussteller | on:mint, Zertifikat verifiziert |
| Signiert am | 14. Juli 2026, 09:41 UTC |
| Entstehungsart | Nicht KI-generiert |
| Aufgenommen mit | Sony Alpha 7 IV |
| Bearbeitungen | Zuschnitt, Farbkorrektur |
| Kette | 1 Vorgängerversion, signiert von Adobe Photoshop |
| Bindung | SHA-256-Hash des Dateiinhalts |
Kein Geheimwissen, keine Blackbox: eine signierte Liste von Aussagen, die jedes Prüfwerkzeug anzeigen kann.
Das Manifest wächst mit. Bearbeitet jemand das Bild in einer C2PA-fähigen Anwendung wie Photoshop, entsteht ein neues Manifest, das das vorherige als Zutat („Ingredient“) referenziert: die Provenance Chain. Kamera X hat aufgenommen, Werkzeug Y hat zugeschnitten, KI-Tool Z hat retuschiert. Jede Stufe signiert, jede Stufe prüfbar. Damit dokumentiert die Kette auch den schöpferischen Eigenanteil an einem KI-gestützten Werk: Sie zeigt, wo KI im Spiel war und was von Menschenhand kam.
Warum reißt die Herkunftskette, und warum ist das so gewollt?
Ein C2PA-Manifest lässt sich nicht unbemerkt verändern, nur entfernen. Reißt die Provenance Chain, ist das die Folge dieses Sicherheitsversprechens.
Eine Fotografin fotografiert mit einer C2PA-fähigen Kamera: Manifest Nr. 1. Sie entwickelt das Bild in Photoshop: Manifest Nr. 2, mit Nr. 1 als Zutat. Dann schneidet ein Kollege das Bild mit einem Werkzeug zu, das C2PA nicht unterstützt. Es entsteht kein neues Manifest, und das alte passt nicht mehr zum Hash der veränderten Datei, die Kette reißt. Typisch sind drei Stellen, an denen das passiert:
- Werkzeuge ohne C2PA-Unterstützung, die eine Datei verändern, ohne ein neues Manifest zu schreiben.
- Der Screenshot.
- Der Plattform-Upload: Viele Plattformen entfernen beim Upload ohnehin sämtliche Metadaten, das Manifest inklusive.
Das ist kein Konstruktionsfehler. Wer die Historie manipuliert, bricht die Signatur, und der Bruch wird bei jeder Prüfung sichtbar. Der Standard nimmt das bewusst in Kauf: lieber kein Nachweis als ein gefälschter.
Was er allein nicht leistet, ist der Weg zurück zum Nachweis, wenn das Manifest fehlt. Das Bild der Fotografin ist nach dem Plattform-Upload kein bisschen weniger echt. Es kann es nur nicht mehr belegen. Für diese Lücke braucht es eine zweite Absicherung.
Soft Binding: Wie ein Wasserzeichen den Herkunftsnachweis auffindbar hält
Eine Soft Binding ist ein robuster Zweitschlüssel zum C2PA-Manifest. Sie beweist nichts, macht den Nachweis aber wiederauffindbar, wenn Metadaten verloren gehen. Die C2PA-Spezifikation kennt zwei Spielarten: inhaltsbasierte Erkennungsmuster (perceptual hashes), die ein Bild auch in veränderter Fassung wiedererkennen, und unsichtbare Wasserzeichen.
Das Wasserzeichen ist Steganografie: die Technik, Informationen unsichtbar und maschinenlesbar in einen Inhalt einzubetten, direkt in die Pixel. Anders als die gewollt fragile Hard Binding übersteht ein solches Signal Kopien, Screenshots, Neukodierung und Zuschnitt. Dafür beweist es nichts, es identifiziert.
Es wirkt als Suchschlüssel: Über die in der Spezifikation definierte Soft Binding Resolution lässt sich das vollständige, signierte Manifest aus einem Manifest-Repository wiederherstellen, auch wenn die Datei längst ohne Metadaten unterwegs ist.
Die Kryptografie liefert den Beweis, die Steganografie hält ihn auffindbar. Erst zusammen werden Content Credentials dauerhaft. Man spricht bei dieser Kombination von Durable Content Credentials.
Der praktische Haken: Die Spezifikation beschreibt nur, wie ein Wasserzeichen zur Wiederherstellung genutzt wird. Die Einbettung selbst liefert sie nicht mit, die verbreitete C2PA-Toolchain erzeugt Manifeste ohne Wasserzeichen. Wer beim Standard-Workflow stehen bleibt, verliert den Nachweis beim ersten Metadaten-Stripping. on:mint liefert beides aus einer Hand: die Hard Binding, die beweist, und die Soft Binding, die den Beweis auffindbar hält.
Dahinter steht eine Grundsatzentscheidung: Der Nachweis lebt im Asset selbst. Wer Herkunftsdaten der Infrastruktur Dritter anvertraut, verlässt sich darauf, dass Plattformen Metadaten erhalten und Standards unterstützen. Ein Wasserzeichen in den Pixeln braucht dieses Wohlverhalten nicht, es reist im Inhalt mit.
Zusammen mit der Verankerung in einem öffentlichen Register, das außerhalb jeder Kopie liegt, entsteht ein Nachweis, der von keinem Dritten abhängt. Diesen Stack baut on:mint.
Ein Upload, sieben Schritte: So entstehen Content Credentials bei on:mint
Bei on:mint laden Sie eine Datei hoch und setzen einen Haken. Die sieben Schritte dahinter laufen automatisch, am Ende steht ein dauerhaft prüfbares Content Credential.
Der Haken ist das Affidavit, Ihre Eigenerklärung zur Entstehung des Inhalts, etwa „ohne KI erstellt“. Sie wird mit einer fortgeschrittenen elektronischen Signatur mitsigniert und ist damit rechtlich belastbar dokumentiert.
Alles Weitere läuft ohne Sie: kein Setup, kein Krypto-Wissen. Zum Start gilt das für Bilder und Dokumente, Audio und Video folgen.
Schritt 1: Digitaler Fingerabdruck
on:mint berechnet einen SHA-256-Hash der exakten Datei. Schon die kleinste Änderung am Inhalt ergäbe einen völlig anderen Wert. Dieser Fingerabdruck wird später öffentlich verankert, die Datei selbst nie.
Schritt 2: Inhaltsadressierte Ablage
Das Original wird verschlüsselt übertragen und verschlüsselt gespeichert (TLS 1.3, AES-256). Die Adresse, unter der es liegt, errechnet sich aus dem Inhalt selbst, technisch ebenfalls über einen Hash: der Content Identifier, kurz CID.
Ein klassischer Dateipfad verweist auf einen Ort, dessen Inhalt sich austauschen oder überschreiben lässt. Beim CID geht das nicht. Ändert sich ein einziges Bit, entsteht eine neue Adresse. Wer den CID kennt, sieht exakt denselben Inhalt, den on:mint erhalten hat.
Das Original bleibt privat, öffentlich wird ausschließlich der Fingerabdruck. So liegt der Zustand, den der Fingerabdruck beschreibt, unverändert als Referenz bereit: für den Beleg, was Sie wann hochgeladen haben, und für den Abgleich, wenn später eine Kopie oder eine strittige Fassung auftaucht.
Schritt 3: KI-Analyse
Ein Ensemble mehrerer Erkennungsmodelle prüft den Inhalt bis in die Pixel und schätzt, zu welchem Anteil er KI-generiert oder KI-verändert ist, statt pauschal Ja oder Nein zu sagen.
Das Ergebnis plausibilisiert Ihr Affidavit, bevor es signiert wird: Deckt sich die Analyse mit Ihrer Erklärung, wird beides gemeinsam im Credential dokumentiert. Bei einer Abweichung werden Sie benachrichtigt. Die Angabe zur Entstehungsart landet standardkonform im Manifest.
Schritt 4: C2PA-Manifest
Bringt Ihre Datei bereits Content Credentials mit, etwa aus einer kompatiblen Kamera oder aus Photoshop, liest on:mint die bestehende Provenance Chain aus und führt sie fort. Kommt die Datei ohne C2PA-Daten an, erzeugt on:mint aus vorhandenen Metadaten und den Ergebnissen der vorigen Schritte ein vollwertiges Manifest. Auch Bestandsmaterial erhält so einen standardkonformen Ausweis.
Signiert wird mit dem X.509-Zertifikat einer Zertifizierungsstelle, die auf der offiziellen C2PA Trust List steht. Das ist der Unterschied zwischen „unbekannter Aussteller“ und einem verifizierten Signierer.
Das signierte Manifest wird in die Datei eingebettet und zusätzlich im Manifest-Repository vorgehalten, der Grundlage für jede spätere Wiederherstellung.
Schritt 5: Unsichtbares Wasserzeichen
on:mint webt einen steganografischen Herkunftsmarker direkt in den Inhalt ein, die Soft Binding zum Manifest.
Strippt eine Plattform später die Metadaten, bleibt der Rückweg offen: Über das Wasserzeichen wird das vollständige, signierte Credential per Soft Binding Resolution aus dem Repository wiederhergestellt, auch nach Screenshot oder Neukodierung.
Schritt 6: Verankerung im digitalen Grundbuch
Der Fingerabdruck wird in ein öffentliches, dezentrales Register geschrieben, eine Art digitales Grundbuch (technisch: eine öffentliche Blockchain). Eine einzelne Transaktion bündelt dabei Tausende Assets, den Nachweis für Ihr Asset erhalten Sie einzeln zurück. So bleibt die Verankerung auch bei großen Bibliotheken wirtschaftlich.
Das Ergebnis ist ein dauerhafter, öffentlich prüfbarer Zeitstempel: Dieses Asset lag zu diesem Zeitpunkt in exakt diesem Zustand vor. Niemand kann den Eintrag nachträglich verändern oder zurückdatieren, auch on:mint nicht. Das macht die Dokumentation fälschungssicher. Wer zuerst verankert hat, kann es belegen.
Und anders als das Manifest kann dieser Eintrag nicht gestrippt werden, er liegt außerhalb jeder Kopie.
Schritt 7: Finalität
on:mint wartet die Bestätigung des öffentlichen Registers ab und verifiziert den gesamten Datensatz Ende-zu-Ende. Ab jetzt ist Ihr Content Credential jederzeit und von jedem unabhängig prüfbar, ohne Konto und ohne on:mint fragen zu müssen.
Das Ergebnis: ein Herkunftsnachweis auf drei Ebenen
Die drei Ebenen stützen einander, wo eine allein ausfällt. Das signierte C2PA-Manifest liefert den kryptografischen Beweis. Das Wasserzeichen hält ihn auffindbar, wenn Metadaten verloren gehen. Das öffentliche Register liefert den Zeitstempel, den niemand kontrolliert, auch nicht der Aussteller.
Dahinter liegt das inhaltsadressiert verwahrte Original als Referenz für jeden späteren Abgleich. Alles zum Preis eines einzigen Uploads.
Was können Sie mit einem Content Credential praktisch machen?
Ein Content Credential wirkt an vier Orten: auf Plattformen wie LinkedIn, im öffentlichen Provenance Explorer, bei der Wiedererkennung im Web und als Träger maschinenlesbarer Nutzungsbedingungen.
Sichtbarkeit auf Plattformen
Auf LinkedIn erscheint bei Inhalten mit Content Credentials das Cr-Symbol. Ein Klick zeigt die Herkunftsdaten und dank des Trust-Zertifikats einen verifizierten Aussteller statt einer Warnung. Aus „irgendein Bild im Feed“ wird ein Inhalt mit belegter Herkunft, direkt dort, wo Ihre Kunden ihn sehen.
Public Check im Provenance Explorer
Jeder kann jedes on:mint-Credential im Provenance Explorer prüfen, ohne Konto. Empfänger einer Datei, Redaktionen, Geschäftspartner, Gerichte: Ein Link genügt, und die dokumentierte Historie liegt offen. Der Nachweis reist zudem in der Datei mit. Wer das Asset weitergibt, gibt den Ausweis mit.
Wiedererkennung im Web
Die Browser-Extension erkennt Ihre bei on:mint hinterlegten Inhalte, wo immer sie auftauchen, auch wenn Metadaten längst entfernt wurden. Wasserzeichen und inhaltsbasierter Abgleich machen Ihre Assets auffindbar, der Abgleich mit dem inhaltsadressiert verwahrten Original macht die Zuordnung belastbar.
Data Contracts: Nutzungsbedingungen, die mitreisen
on:mint kann Content Credentials um maschinenlesbare Angaben dazu erweitern, wie ein Asset genutzt werden darf: Lizenz, Nutzungsumfang, Ansprechpartner für Rechteanfragen, Vorbehalte etwa gegen KI-Training. Die Antwort auf die Frage „Darf ich das verwenden?“ wandert damit in die Datei selbst. Für Rechteinhaber heißt das klare Zuordnung von Urheberschaft und Nutzungsrechten, dokumentiert am Asset. Für Nutzer heißt es Rechtsklarheit auf einen Blick. Und weil die Angaben maschinenlesbar sind, können auch Crawler und KI-Agenten sie auslesen, bevor sie ein Asset verarbeiten.
Über diese vier Einsatzorte hinaus hat ein Content Credential eine regulatorische Funktion. Anbieter generativer KI-Systeme unterstützt on:mint bei der maschinenlesbaren Kennzeichnung nach Art. 50 Abs. 2 AI Act, inklusive Dokumentation.
Das wahrnehmbare Label der Betreiber nach Art. 50 Abs. 4 AI Act ist gleich mitgedacht: on:mint bringt das KI-Label im on:mint-Design automatisch am Asset an und dokumentiert den Kennzeichnungsvorgang selbst, kryptografisch signiert und steganografisch verankert. Der Nachweis der Kennzeichnung fließt direkt in die Content Credentials ein.
Fazit: Beweisen, was echt ist, wird zum Wettbewerbsfaktor
Zurück zu Akerlof. Ein Lemon-Markt kollabiert, weil niemand Qualität glaubhaft signalisieren kann. Die Flut synthetischer Inhalte entwertet vor allem eines: die unbelegte Behauptung. Ihre Arbeit behält ihren Wert, sobald sie ihn zeigen kann.
Herkunft wird damit vom Nice-to-have zur Grundausstattung. Zwischen dem Werk mit prüfbarer Provenienz und dem Bild ohne Ausweis liegt derselbe Unterschied wie zwischen dem deklarierten Produkt im Regal und der unbeschrifteten Dose: Das eine lässt sich prüfen, das andere muss man glauben.
Das gilt für das Original wie für die hochwertige KI-Produktion. Wert entsteht dort, wo der Entstehungsweg dokumentiert ist und die Dokumentation nachträglich nicht verändert werden kann. Der AI Act beschleunigt diese Entwicklung.
Zugleich erzeugt die Kennzeichnungspflicht einen paradoxen Nebeneffekt. Je selbstverständlicher KI-Inhalte ein Label tragen, desto eher wird man den Inhalt ohne Label als besonders echt wahrnehmen. Wer diesen Umkehrschluss zieht, kann leicht einem Irrtum erliegen: Die Lücken in der Kennzeichnungspflicht lassen täuschend echte Inhalte rechtmäßig ohne Label zirkulieren. Kein Label heißt nicht: keine KI.
Die entscheidende Frage lautet deshalb künftig nicht „Ist das KI?“. Sie lautet: „Kann ich der Herkunft dieses Inhalts trauen?“
Content Credentials beantworten genau diese Frage. Sie sind das Qualitätssignal, das sich nicht einfach behaupten lässt: ein Nachweis, den jeder prüfen kann. Möglich wird das, weil rund um den offenen C2PA-Standard mehrere Techniken zusammenwirken, deren Stärken sich ergänzen. Die Signatur beweist. Das Wasserzeichen hält den Beweis auffindbar. Das öffentliche Register sichert den unabhängigen Zeitstempel. Das inhaltsadressiert verwahrte Original erlaubt den Abgleich mit jeder aufgefundenen Kopie. Zusammen ergibt das ein Schutz- und Transparenzniveau für Ihre Medienassets, das keine einzelne Technik erreicht.
Die Content Credentials von on:mint sind live. Der Einstieg ist bewusst einfach und gelingt in wenigen Minuten: Sie laden Ihre Datei hoch und setzen einen Haken. Den Rest übernimmt on:mint, und das fertige Credential begleitet Ihr Asset dauerhaft.